

Cybercriminalité : « Payer une rançon finance la prochaine attaque et ne garantit rien », Dr Karim Ganamé
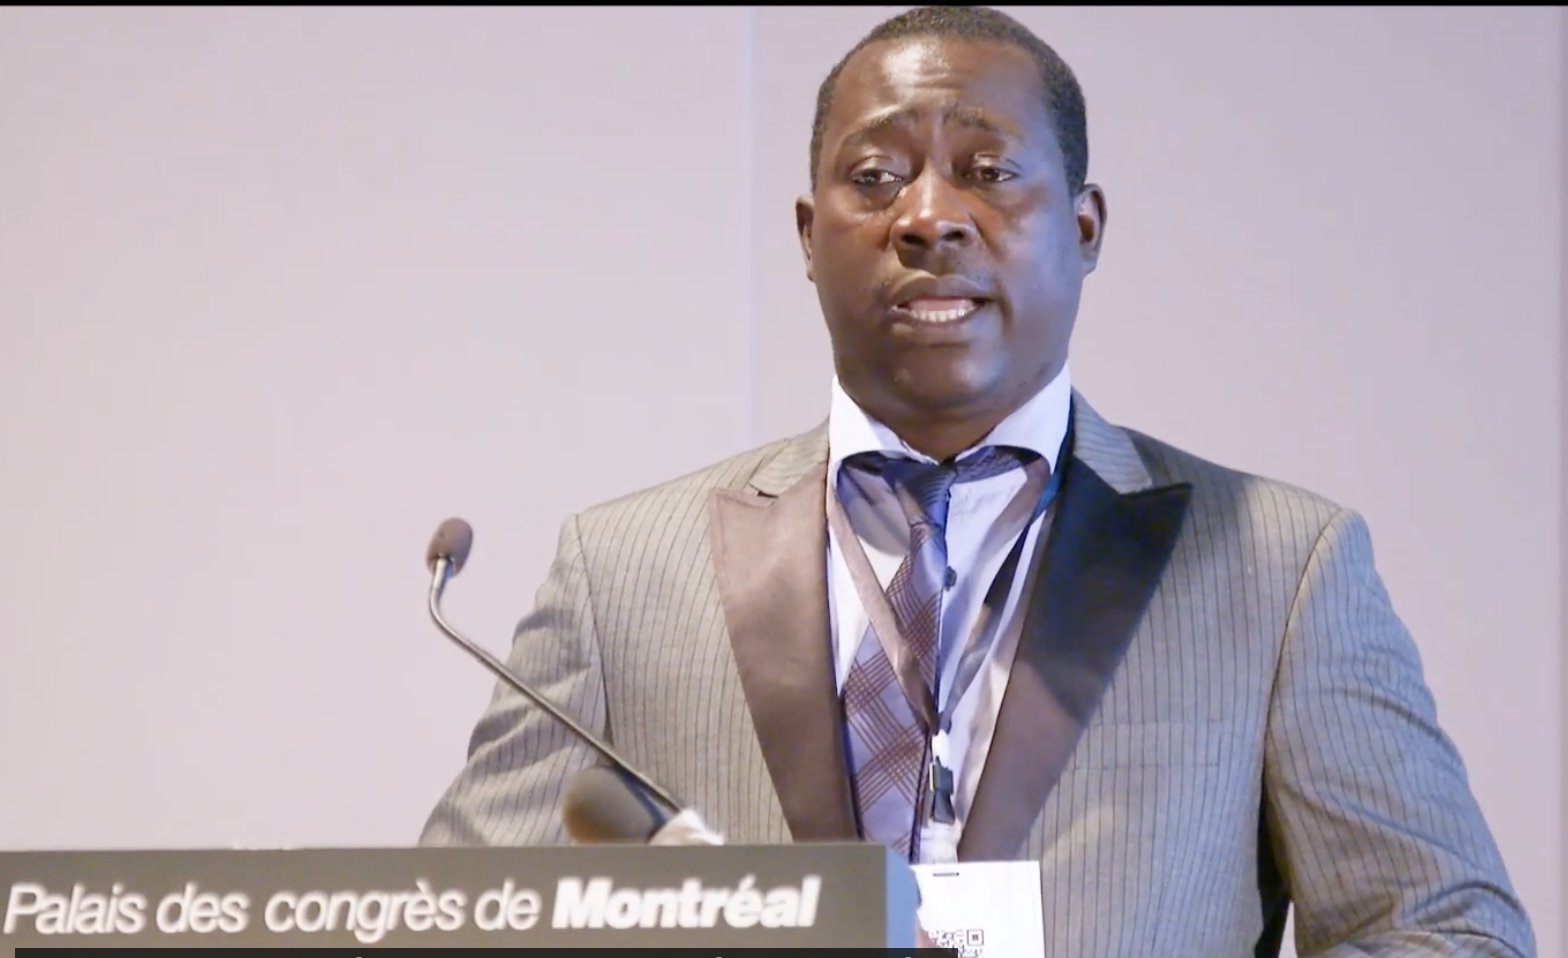
Les attaques par rançongiciels constituent une menace grandissante pour les entreprises, les administrations et les infrastructures stratégiques. Derrière ces cyberattaques se cachent parfois de véritables organisations criminelles, structurées comme des entreprises, qui prennent en otage les données de leurs victimes et exigent des rançons pouvant atteindre plusieurs millions de dollars. Chercheur en cybersécurité et fondateur de StreamScan, une entreprise spécialisée dans la détection des cybermenaces au Canada, le Burkinabè Karim Ganamé connaît bien cet univers. Habitué à intervenir auprès d'organisations victimes, il a notamment participé à des négociations avec des cybercriminels. Dans cet entretien accordé à Lefaso.net, il nous plonge dans les coulisses de cette criminalité numérique, explique comment l'intelligence artificielle transforme les cyberattaques et alerte sur les vulnérabilités des organisations africaines. Il livre également ses recommandations pour mieux protéger les entreprises et les infrastructures critiques du Burkina Faso.
Dr Karim Ganamé, pour commencer, pouvez-vous expliquer simplement ce qu'est un rançongiciel, comment se déroule une attaque et pourquoi cette forme de cybercriminalité est devenue une menace majeure pour les entreprises et les administrations ?
Un rançongiciel (aussi appelé ransomware) est un logiciel malveillant qui chiffre les données d’une organisation, ou les vole, pour exiger de l’argent en échange d’une clé (un peu comme un mot de passe) qui permet de les déchiffrer.
Une attaque par rançongiciel suit en général plusieurs étapes : découverte des failles de votre réseau, intrusion (courriel piégé, identifiants volés, faille non corrigée), déplacement discret dans le réseau, vol de données, puis chiffrement des systèmes et message de rançon. La plupart du temps, les criminels sont déjà dans le réseau depuis des jours ou des semaines quand l’attaque devient visible.
La menace liée aux rançongiciels est devenue majeure parce qu’elle est lucrative, que les outils sont faciles à obtenir et que la numérisation rend les organisations dépendantes de leurs systèmes. De plus les paiements se font en bitcoins et sont hyper difficiles à retracer. Hôpitaux, banques, administrations, PME : quand tout s’arrête, chaque heure coûte cher, et c’est cette pression que les attaquants exploitent.
Vous affirmez que les groupes de cybercriminels fonctionnent aujourd'hui comme de véritables entreprises, avec des employés, des horaires de travail et un modèle économique. Comment ces organisations criminelles sont-elles structurées et comment choisissent-elles leurs victimes ?
Effectivement ces groupes fonctionnent comme des entreprises : division du travail, spécialistes de l’intrusion, développeurs des rançongiciels, négociateurs, support « client » pour guider la victime dans le paiement. Certains louent leurs outils à des affiliés, selon un modèle de « rançongiciel en tant que service ».
Notez que le choix des victimes est généralement opportuniste. Les pirates utilisent des outils automatisés qui balaient Internet 24heures sur 24 pour trouver des failles à exploiter. Dès qu’ils identifient des vulnérabilités importantes, ils tentent de les exploiter pour prendre le contrôle du réseau. Une fois qu’ils compromettent un réseau, ils ne sont pas pressés : ils prennent le temps de fouiner afin de trouver des serveurs critiques ou des données sensibles (renseignements personnels, données de carte de crédit ou bancaires, etc.).
Avant d’infecter les serveurs via le rançongiciel, le pirate va exfiltrer les données sensibles qu’il a trouvées dans le réseau. Il publiera les données si l’entreprise ne paie pas de rançon. C’est ce qu’on appelle la double extorsion. Le pirate se donne deux chances d’obtenir le paiement d’une rançon :
- 1ère chance : l’entreprise n’a pas de sauvegardes qu’elle peut restaurer. Elle doit négocier si elle veut continuer à fonctionner.
- 2eme chance : si l’entreprise a des sauvegardes utilisables, la menace de publier ses données peut la persuader de négocier.
Je vois encore malheureusement des organisations qui ont des sauvegardes et décident quand même de négocier avec les pirates car la publication non autorisée de leurs données sensibles leur causerait un grand dommage qui se chiffre à plusieurs millions de dollars US. D’autres entreprises vont vouloir négocier uniquement pour éviter que l’attaque s’ébruite.
Vous vous présentez parfois comme un « cyberpompier » appelé au secours des entreprises attaquées. Pouvez-vous nous raconter, en préservant l'anonymat de la victime, une intervention particulièrement marquante qui illustre les conséquences concrètes d'une attaque par rançongiciel ?
J’ai vu des dizaines et des dizaines de situations dramatiques liées à des attaques par rançongiciel. Par exemple, une usine bâtie depuis plus de 40 ans qui a failli fermer. Après une attaque par rançongiciel, l’entreprise s’est rendu compte que ses sauvegardes ne fonctionnaient pas. Toute l’usine était paralysée, incluant les systèmes de production, la livraison, etc. L’entreprise n’avait même plus accès à la liste de ses clients pour livrer la marchandise déjà produite. L’usine a été à l’arrêt pendant plus de 3 semaines, causant des dégâts très importants ; on parle de plusieurs millions de dollars. La reprise a été très douloureuse et plusieurs employés ont été remerciés, l’objectif de l’entreprise étant de survivre.
J’ai aussi vu des entreprises qui ont fermé car n’ayant pas pu se relever d’une attaque par ransomware.
Vous avez personnellement négocié avec des groupes de cybercriminels pour le compte d'entreprises victimes. Comment se déroulent ces négociations ? À qui avez-vous affaire et quelles méthodes les pirates utilisent-ils pour faire pression sur leurs victimes ?
Lors d’une attaque par rançongiciel, le pirate laisse une note de paiement de rançon sur l’ordinateur infecté. Cette note indique comment entrer en contact avec le pirate : par courriel ou via leur portail sur le darkweb.
On a souvent affaire à des interlocuteurs bien structurés, qui cherchent à contrôler le rythme. Dans d’autres cas, l’on rencontre des nouveaux venus ou des groupes peu structurés. Leurs leviers de pression restent les mêmes : vous donner de courts délais pour agir, menacer de publier les données volées, menacer de les vendre, etc.
Mon rôle est de gagner du temps, vérifier à qui j’ai affaire et sa force de frappe, vérifier ce que le pirate détient réellement comme données, évaluer sa crédibilité, etc. Je garde en tête le fait que l’entreprise veut revenir rapidement en production et de manière sécuritaire et je l’accompagne dans ce sens. Je protège les intérêts de l’entreprise qui a été victime de l’attaque.
Lors d’une négociation, le pirate fait une offre, l’entreprise fait une contre-offre, ainsi de suite jusqu’à ce qu’il y ait une entente ou non. Les pirates bien organisés vont effectuer des recherches pour estimer la valeur de la victime avant d’entamer la négociation (ex : le site web Zoominfo). Si le pirate pense que l’entreprise vaut 50 millions de dollars, il pourrait penser que demander 1% ; ce qui équivaut à 500 000 dollars, est raisonnable. Cette information est souvent erronée et le pirate peut être têtu et y tenir mordicus.
J’ai vu un cas extrême ou le pirate a fais une estimation de la valeur des serveurs du réseau (robots de production) pour s’en servir comme base de négociation.
Souvent il faut ramener les pirates sur terre car ils peuvent penser qu’ils méritent un paiement de 2 millions de dollars alors que la victime n’est même pas en mesure de réunir 50 000 dollars. Très souvent ce sont des nouveaux venus ; les ramener sur terre aide à recentrer la négociation.
Il faut noter que je ne m’implique pas dans la phase de paiement. Une fois qu’il y’a a une entente, l’entreprise victime traite avec un tiers de paiement.
Je signale toutefois qu’il n’y a aucune garantie que le pirate remette la clé de déchiffrement des données à la fin de la transaction. La négociation doit donc être envisagée en dernier ressort, quand la survie de l’entreprise en dépend.
En effet, vous déconseillez généralement de payer les rançons. Mais lorsqu'une entreprise est totalement paralysée, que ses données sont devenues inaccessibles et que sa survie est menacée, que peut-elle faire ? Le paiement permet-il réellement de récupérer ses données et de reprendre ses activités ?
Je déconseille de payer, pour une raison simple : payer finance la prochaine attaque et ne garantit rien. Il arrive que les outils de déchiffrement fournis fonctionnent mal ou lentement, que les données volées ne soient pas réellement détruites, ou que l’entreprise soit visée à nouveau.
Je comprends néanmoins que, face à une paralysie totale, la survie de l’entreprise puisse être en jeu. La décision appartient alors à la direction, mais elle doit être prise avec des conseillers juridiques et techniques, en tenant compte de la réglementation applicable et en prévenant les autorités.
La meilleure réponse reste la préparation et la surveillance active du réseau pour détecter et bloquer les attaques en amont, avant qu’elles deviennent un gros problème: des sauvegardes testées et déconnectées du réseau, la protection du réseau, des serveurs et des postes de travail, la surveillance 24h sur 24 du réseau, etc.
Avec le développement de l’intelligence artificielle, les attaques par rançongiciels deviennent-elles plus sophistiquées et plus difficiles à détecter ? Comment les technologies d’IA que vous développez avec votre entreprise StreamScan peuvent-elles contribuer à prévenir ces attaques ?
Il y a quelques années, il fallait être excellent en cybersécurité pour être un pirate informatique. Aujourd’hui, n’importe qui, y compris ceux ou celles n’ayant aucune expertise en cybersécurité, peuvent utiliser l’AI pour préparer et lancer une cyberattaque et faire des dégâts.
Les pirates utilisent l’AI pour rédiger des courriels d’hameçonnage plus convaincants, automatiser la recherche de failles et adapter leurs attaques. Ils vont aussi utiliser l’AI pour créer des ransomwares beaucoup plus complexes et difficiles à détecter.
L’écosystème de la cybersécurité doit constamment s’adapter.
Chez StreamScan nous traquons les cybermenaces depuis des années et nous misons sur la détection des comportements anormaux. Nous profilons le comportement normal du réseau et des ordinateurs et nous détectons et bloquons les variations qui sont le signe d’une cyberattaque. Prenons l’exemple d’un ordinateur qui se connecte au réseau de l’entreprise à 7h du matin, se déconnecte à 18h, lance Word, Excel, fait un tour sur Facebook, etc. Si le même ordinateur se met à essayer de se connecter à 5h du matin, tente de se connecter à d’autres ordinateurs du réseau ou essaie d’envoyer un gros volume de données à l’externe, c’est un comportement douteux (anomalie), qui peut être le signe d’une intrusion. Notre technologie appelée CDS (Cyber threat detection system) prendra une action de blocage si nécessaire (isolation de l’ordinateur, etc.). Notre CDS protège non seulement le réseau en entier mais aussi chaque ordinateur et serveur du réseau, grâce a sa capacité EDR (antivirus avancé).
Face aux rançongiciels, le CDS repère les schémas de chiffrement et les mouvements latéraux, bloque les communications malveillantes, met en quarantaine les fichiers infectés et isole automatiquement les machines compromises pour limiter la propagation. Géré depuis une console centralisée, notre technologue se déploie dans le nuage ou sur site, s’adapte aux entreprises de toutes tailles et s’accompagne d’un support bilingue (français et anglais) 24/7.
Il faut noter que notre technologie est un XDR (Extended Detection and Response) et inclus plusieurs modules tels que : IDS-IPS-NDR, EDR, SIEM, etc. Pour en savoir plus : https://cdn.prod.website-files.com/69702c3abf4071dcda97b285/69d9038a820a83ecad8e2df0_StreamScan%20XDR%20-%20Fiche.pdf
Quelle est aujourd'hui l'ampleur de la menace des rançongiciels en Afrique, particulièrement au Burkina Faso ? Nos administrations, nos banques, nos entreprises et nos infrastructures essentielles sont-elles suffisamment préparées pour faire face à une attaque majeure ?
Le Burkina, et plus généralement l’Afrique, sont de plus en plus exposés, car la transformation numérique (paiement mobile, services bancaires en ligne, administration électronique) progresse plus vite que les moyens de protection. Plusieurs organisations sensibles ont été piratés sur le continent.
Si dans certains secteurs tels que la banque, la protection est adéquate, dans d’autres, peu d’attention est accordée à la cybersécurité. Ce n’est qu’après une cyberattaque que les hautes directions sont souvent ouvertes à donner les moyens nécessaires pour renforcer la cybersécurité de leurs systèmes d’informations.
Sur la préparation, je dirais avec nuance que des efforts existent, mais que beaucoup d’organisations manquent de protection adéquate, de plans de réponse aux incidents, de sauvegardes fiables, de personnel formé et de coordination entre acteurs publics et privés. Le hic, c’est que les pirates le savent.
Fort de votre expérience internationale et de vos interventions dans plusieurs pays africains, quelles mesures prioritaires recommanderiez-vous aux autorités burkinabè pour renforcer la cybersécurité nationale et protéger les infrastructures numériques stratégiques ?
L’urgence est d’accorder une attention toute particulière à la protection des infrastructures critiques (Energie, eau, finance, santé, défense et sécurité, télécommunications, administration, etc.) car une attaque sur de telles infrastructures pourrait avoir un effet majeur. La situation géopolitique actuelle impose cette urgence à tous les pays, pas seulement au Burkina.
Voici quelques recommandations qui pourraient faire parties des priorités :
- s’assurer que les infrastructures critiques sont bien protégées (système de détection d’intrusions, gestion des logs, EDR, etc.)
- mettre en place un centre de surveillance de la sécurité (SOC) fonctionnant 24 heures sur 24 afin de détecter rapidement les attaques et les contre-carrer.
- développer une capacité de réponse aux incidents capable de prendre en charge rapidement et efficacement des cyberattaques ciblant plusieurs infrastructures critiques en même temps. Ce scénario est aujourd’hui envisagé dans plusieurs des pays les plus avancés et ils se préparent à y faire face.
- former des spécialistes en cybersécurité, en lien avec les universités et le secteur privé.
- établir des partenariats régionaux et internationaux, car les criminels n’ont pas de frontières.
Quels conseils pratiques donneriez-vous aux dirigeants de PME, aux responsables informatiques et aux citoyens burkinabè pour réduire les risques d'attaques par rançongiciels ? Et quelles sont les premières mesures à prendre lorsqu'une attaque survient malgré les précautions ?
Je dirai tout simplement que les cyberattaques font partie de la réalité d’aujourd’hui et vont continuer à s’accélérer. Un jour ou l’autre, chaque organisation subira une attaque. La question est donc de savoir si on est prêt à y faire face ou non.
Voici ce qu’il faut faire pour minimiser les risques d’intrusions :
- renforcer la sécurité de son réseau et le surveiller 24 heures sur 24 via un SOC
- faire des sauvegardes régulières, stockées hors ligne et testées.
- mises à jour constantes et correction des vulnérabilités de sécurité
- utiliser une authentification multi facteur (MFA) pour tous les accès à distance (VPN, etc.) et pour l’email
- formation et sensibilisation du personnel sur les risques de cybersécurité
- se préparer au pire : avoir un plan de réponse aux incidents écrit et s’entrainer à gérer un incident
Vous êtes un chercheur et entrepreneur burkinabè qui a créé au Canada StreamScan, une entreprise spécialisée dans la cybersécurité. À partir de votre parcours, comment le Burkina Faso peut-il développer ses propres compétences et technologies de cybersécurité ? Quel message adressez-vous aux jeunes Burkinabè qui souhaitent faire carrière dans ce domaine ?
On peut partir du Burkina Faso et développer des technologies de cybersécurité utilisées en occident dans des environnements aussi sensibles que l’aérospatial, la défense, les infrastructures critiques, etc.
Le Burkina peut développer ses propres compétences en investissant dans la formation, en soutenant la recherche appliquée et l’innovation et en encourageant les jeunes entreprises locales de cybersécurité plutôt que de dépendre uniquement de solutions étrangères. Tous les pays qui sont actuellement des majors dans le domaine de l’innovation technologique ont misé sur l’expertise locale.
La situation géopolitique actuelle montre aussi que chaque pays a intérêt à limiter sa dépendance aux autres et à développer ses propres capacités de cybersécurité détective et offensive.
Aux jeunes, je dis : ce domaine manque cruellement de talents, il est passionnant, il a un impact concret sur la société. Commencez par les bases (réseaux, systèmes, programmation), pratiquez, restez curieux et motivés, rêvez grand et n’ayez pas peur de viser haut. Il n’y a rien d’impossible!
Entretien réalisé par C. Paré
Lefaso.net